Fonctionnement d’Echoworx

Echoworx sécurise la seconde moitié de la conversation — le parcours sortant et la chaîne de réponses — là où les données sensibles quittent réellement votre contrôle. Cette page vous emmène sous le capot : l’architecture, le flux de messagerie, le modèle de déploiement, ainsi que les options de livraison et d’authentification qui permettent à vos équipes de moderniser les communications sécurisées sans ajouter de lourdeurs manuelles.

Portrait of young and senior business people having a meeting and using technology mobile phone, laptop and tablet in the office

Architecture

Echoworx est conçu comme une couche de chiffrement pilotée par des politiques qui complète l’environnement technologique que vous utilisez déjà. Vos défenses entrantes protègent le périmètre. Echoworx sécurise ce qui se passe ensuite — le message sortant, les pièces jointes et chaque réponse sécurisée qui suit.

La plateforme est déployée à 100 % sur AWS et reconnue comme logiciel qualifié AWS. Cela offre aux architectes une base cloud native claire à évaluer et à approuver, sans nouveau matériel à gérer ni logiciel à mettre à jour.
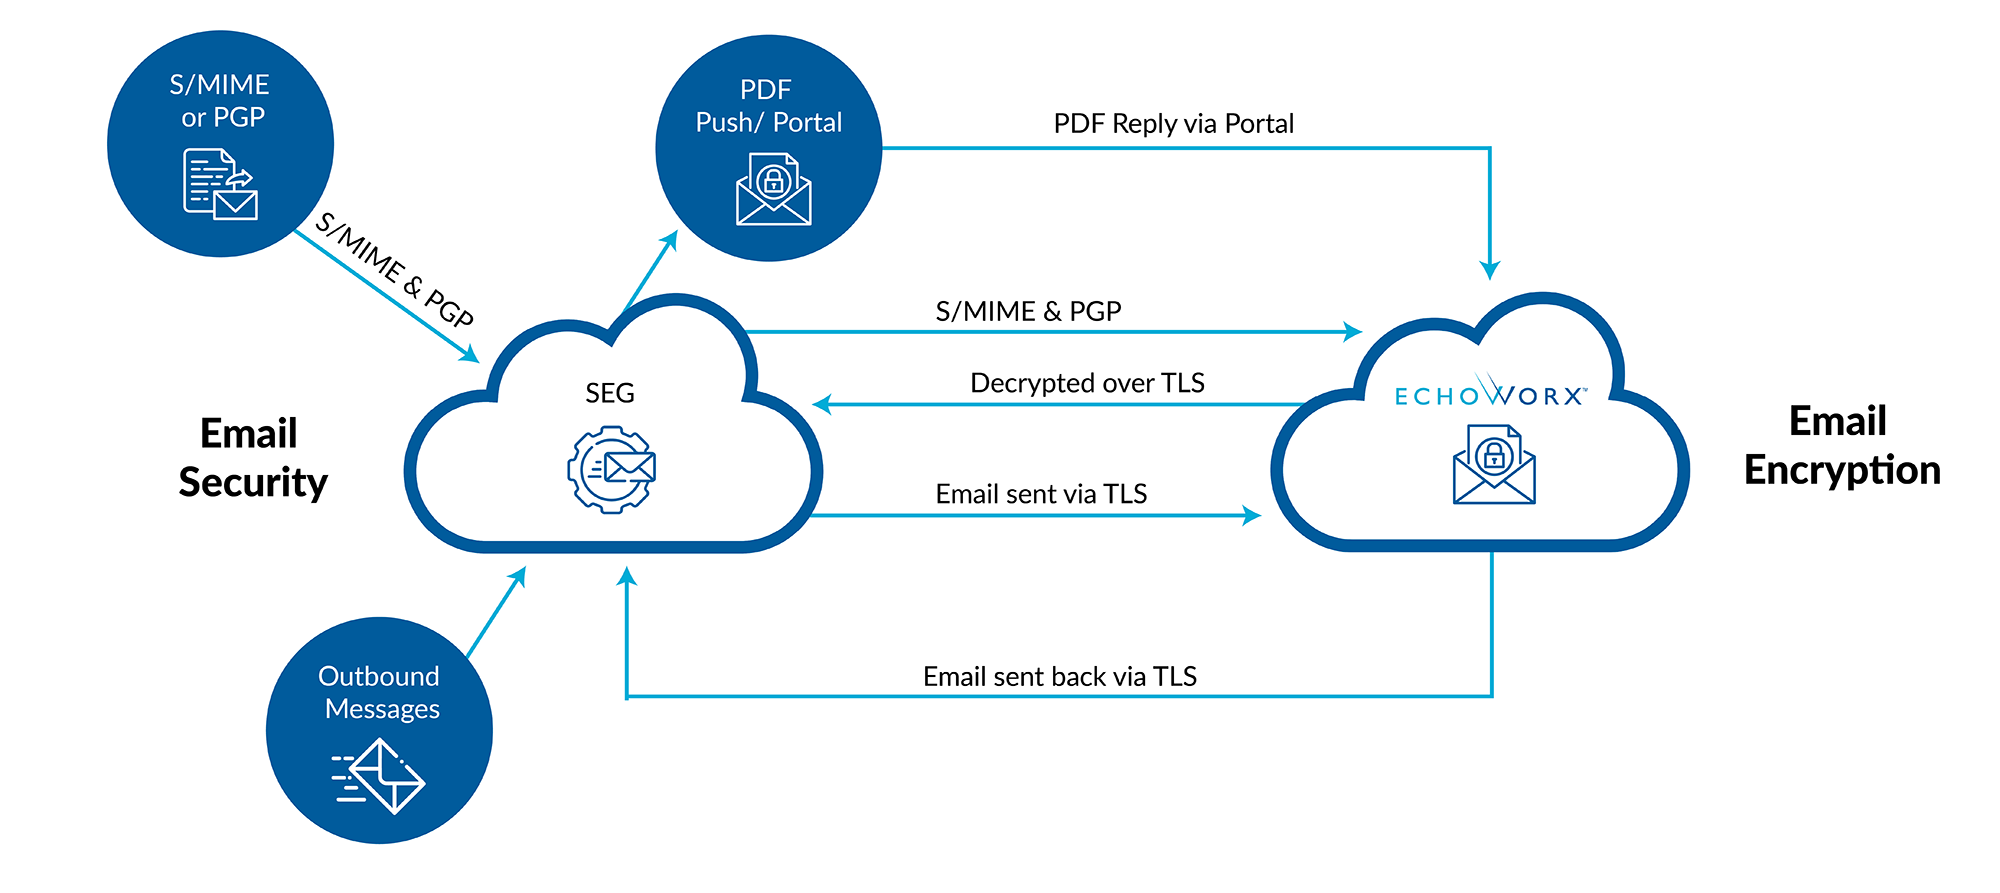
Diagram of how Echoworx works - typical routing flow

Principes architecturaux fondamentaux :

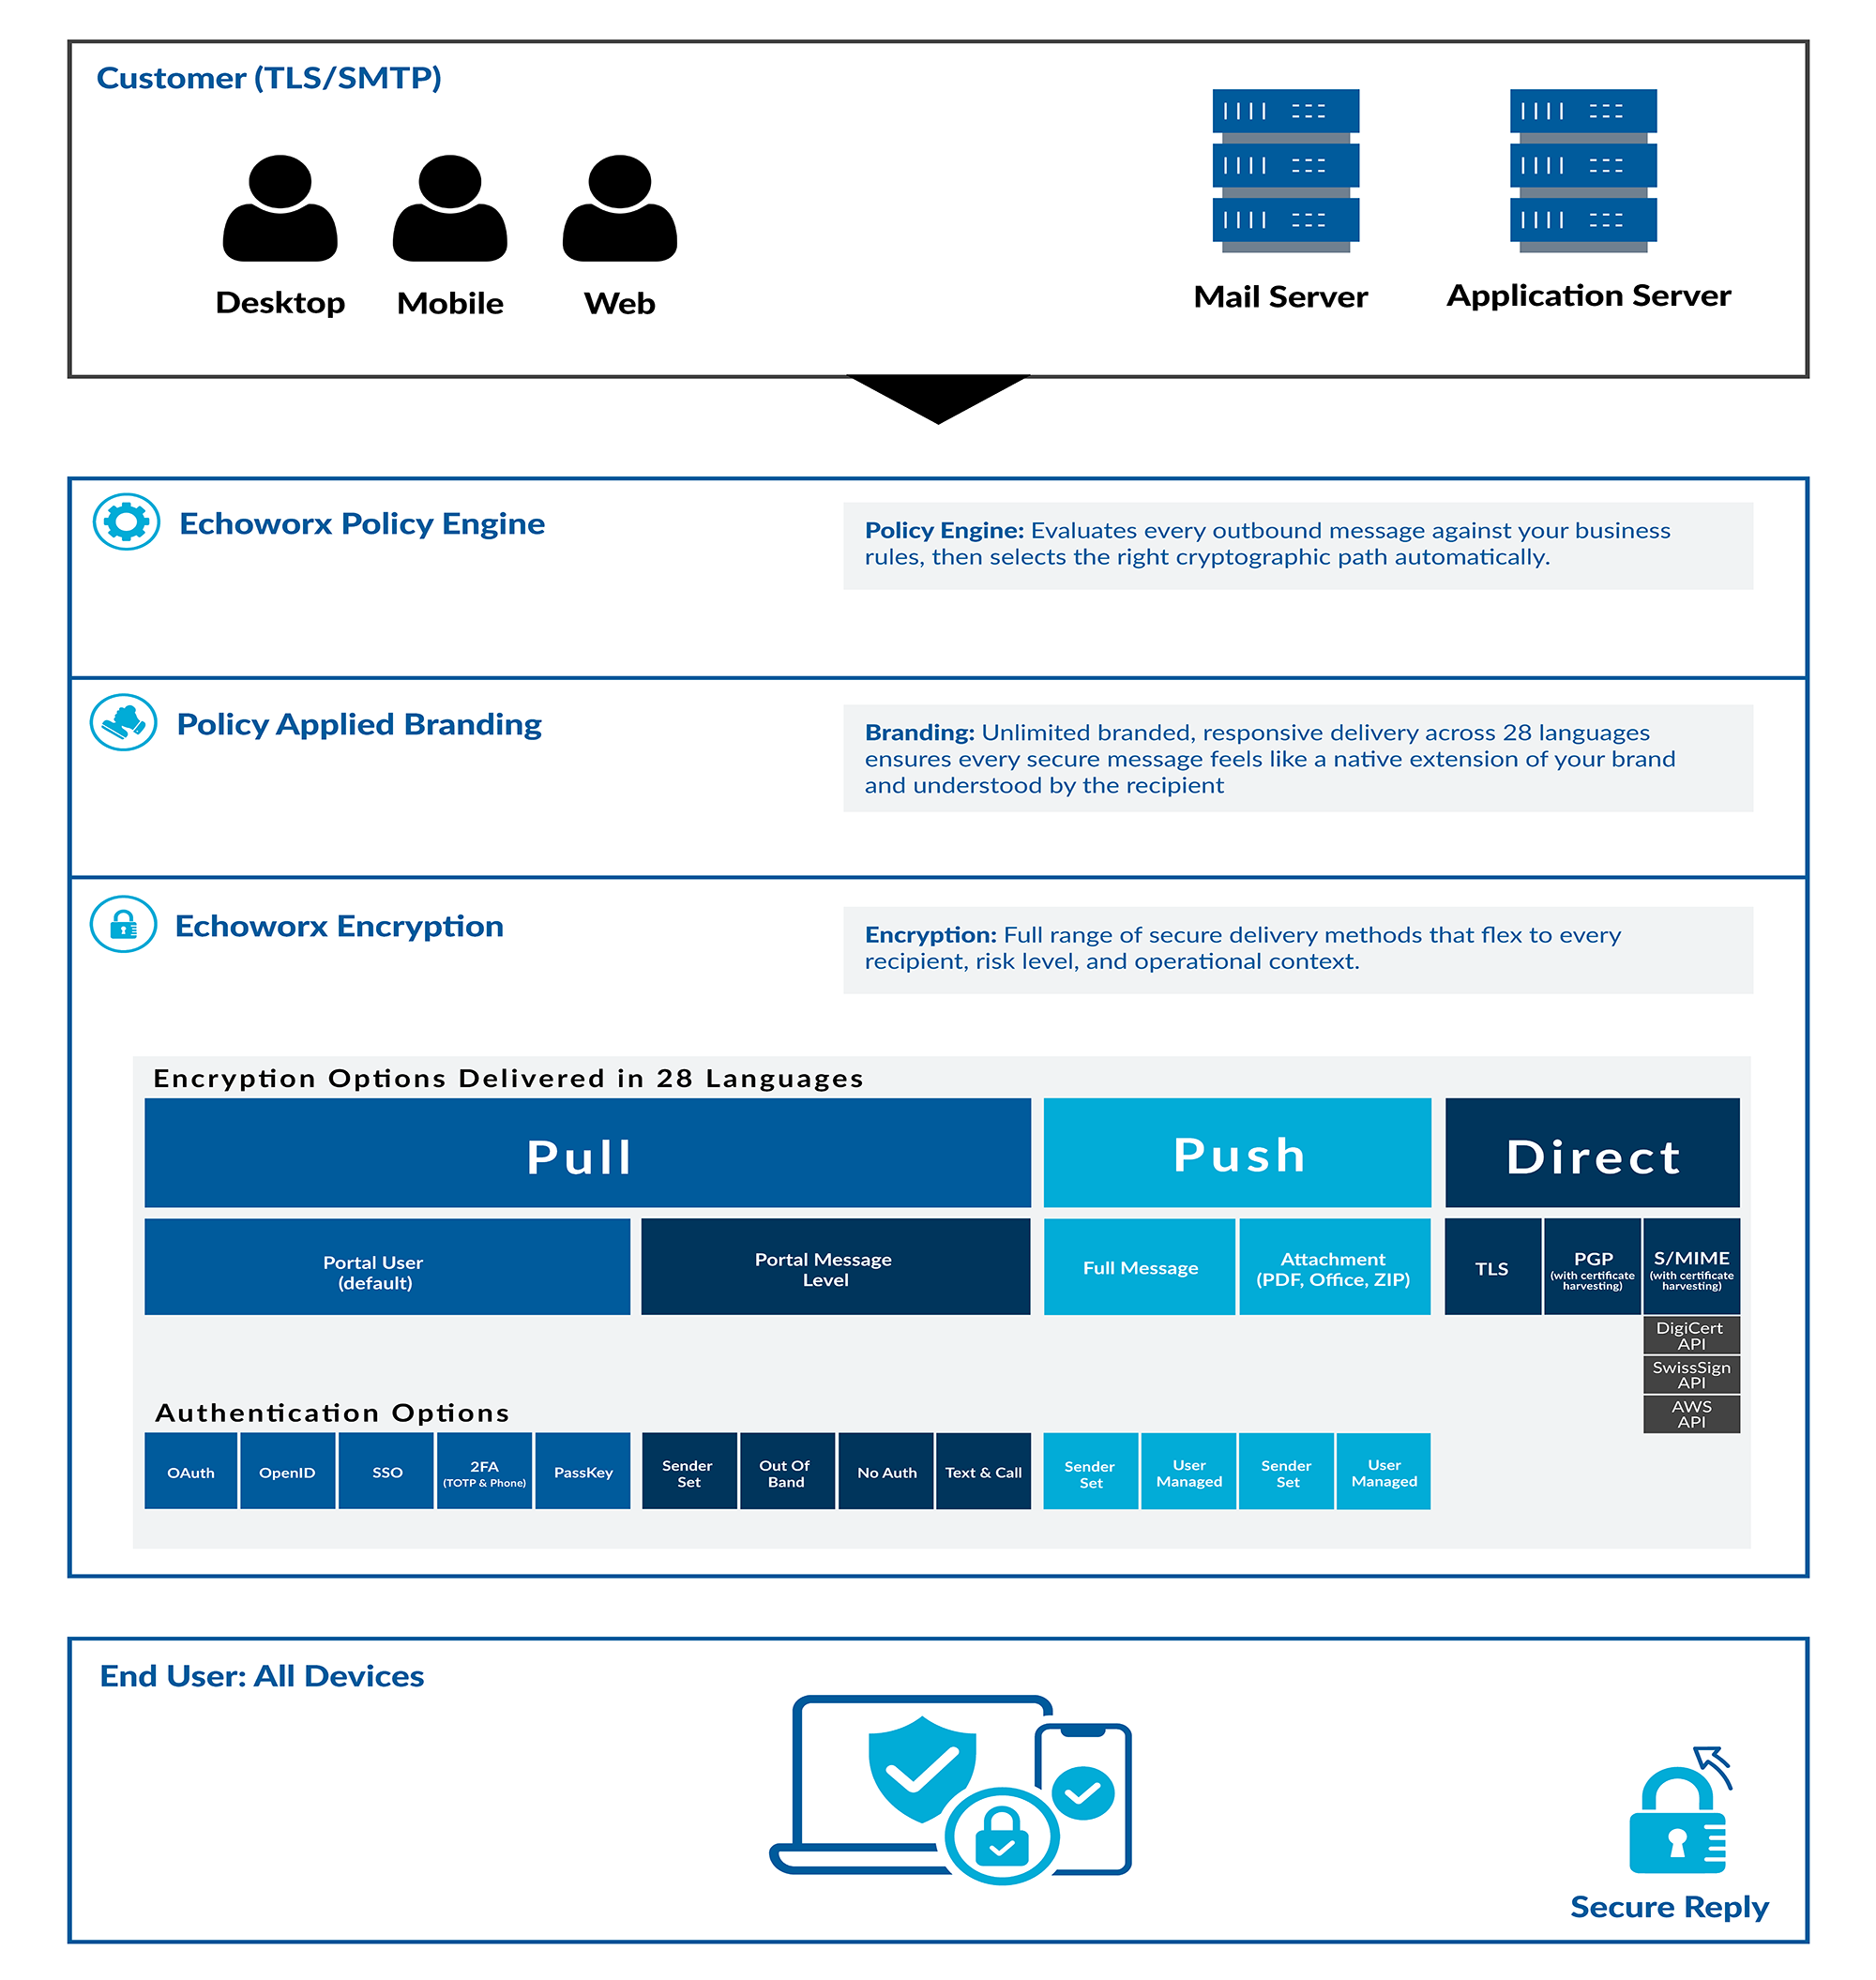
  • La politique au centre : un moteur de politiques central évalue chaque message sortant en fonction de vos règles, puis sélectionne automatiquement le parcours cryptographique approprié. Vous définissez la politique une seule fois ; la plateforme l’applique de manière cohérente à l’ensemble des interactions externes à fort volume et à fort enjeu.
  • Compatible avec votre environnement, sans le remplacer : Echoworx s’intègre à Microsoft 365, Google Workspace, à vos passerelles de messagerie sécurisée (SEG) existantes ainsi qu’à vos outils DLP. Les e-mails repassent par vos systèmes déjà en place, de sorte que l’archivage, le filtrage anti-spam et l’inspection continuent de fonctionner exactement comme prévu.
  • Évolutivité cloud native : une conception native AWS élimine les limites de capacité fixes et permet de traiter des centaines de millions de messages sécurisés pour des organisations comptant des centaines de milliers d’utilisateurs.
  • Visibilité intégrée : les rapports pilotés par API et l’intégration directe au SIEM alimentent vos flux existants de renseignement sur les menaces et d’audit avec les états de livraison, les événements de vérification et les déclencheurs de politique.
  • Cryptographie automatisée : la gestion des clés et des certificats pour S/MIME et PGP est entièrement automatisée — génération, renouvellement et rotation — afin que les communications sécurisées ne soient jamais bloquées par une étape manuelle.

Cette architecture s’aligne directement sur les programmes de modernisation déjà en cours : migration vers le cloud, simplification des environnements hybrides, sécurité des e-mails basée sur des politiques et consolidation des contrôles des communications externes.
Fonctionnement de l’orchestration de la distribution avant l’envoi

La protection est préparée avant même qu’un message ne quitte votre entreprise. Echoworx évalue chaque message sortant et le prépare pour une distribution sécurisée en une seule opération gouvernée.

  • Évaluation des politiques : le moteur analyse l’identité de l’expéditeur, le domaine du destinataire, la classification des données et le contenu du message au regard de vos règles.
  • Sélection de la méthode : selon cette évaluation et les capacités du destinataire, la plateforme oriente le message vers le bon mode de distribution — chiffrement basé sur certificat, TLS, portail web, PDF chiffré ou pièce jointe chiffrée.
  • Résolution des identifiants et des accès : les certificats, clés, mots de passe ou étapes de vérification nécessaires sont récupérés ou générés en temps réel.
  • Habillage de marque et assemblage : des éléments localisés et aux couleurs de votre marque sont appliqués afin que chaque message sécurisé s’intègre naturellement à votre entreprise.
  • Distribution : le message est envoyé via la méthode sélectionnée, sans aucune étape manuelle.

Vous définissez la politique une seule fois. Echoworx l’applique ensuite de manière cohérente, message après message, à grande échelle.

Pourquoi c’est important : le choix de la méthode devient une décision d’architecture, et non un choix laissé à chaque utilisateur. Cela réduit les frictions, diminue le volume de demandes au support et maintient une posture de sécurité uniforme dans toute l’entreprise.

Architectural drawing of How Echoworx works

Flux de messagerie / Topologie

La protection est préparée avant même qu’un message ne quitte votre entreprise. Echoworx évalue chaque message sortant et le prépare pour une distribution sécurisée en une seule opération gouvernée.

Graphic illustration of Echoworx's Mail Flow / Topology


Flux sortant :

  • Envoi : l’utilisateur rédige simplement son message et l’envoie. Aucun nouveau comportement ni outil côté client n’est nécessaire.
  • Routage : l’e-mail transite par votre infrastructure existante — Microsoft 365, Google Workspace ou votre SEG — puis est acheminé vers Echoworx via un routage SMTP standard.
  • Évaluation des politiques : le moteur analyse l’identité de l’expéditeur, le domaine du destinataire, la classification des données et le contenu selon vos règles.
  • Sélection de la méthode : en fonction de cette évaluation et des capacités du destinataire, la plateforme oriente le message vers le bon mode de distribution — TLS, portail web, document chiffré, S/MIME ou PGP.
  • Résolution des clés et des identifiants : les certificats, clés ou étapes de vérification nécessaires sont récupérés ou générés en temps réel.
  • Habillage de marque et distribution : des éléments localisés et à l’image de votre marque sont appliqués, puis le message est distribué via la méthode sélectionnée.

Flux entrant et flux de réponse :

Les messages entrants en S/MIME et PGP sont déchiffrés à l’aide de clés privées stockées de manière sécurisée dans la plateforme, puis des en-têtes et pieds de page aux couleurs de votre marque sont appliqués aux messages déchiffrés. Pour cela, vous configurez des règles de passerelle afin d’acheminer les messages entrants chiffrés vers Echoworx. Les réponses sécurisées restent dans le canal gouverné, de sorte que l’ensemble de la conversation — et pas seulement le premier message — demeure protégé et traçable.

Le résultat est une topologie prévisible : une seule politique, plusieurs chemins, un contrôle constant. Le choix de la méthode devient une décision d’architecture, et non une approximation laissée à l’utilisateur.

Options de déploiement

Echoworx se déploie sans logiciel local ni appliance matérielle lourde, ce qui permet de conserver une empreinte légère et de simplifier l’évaluation. Le déploiement est conçu pour s’intégrer aux transformations déjà en cours — en réduisant les composants à gérer, en diminuant les risques opérationnels et en maintenant le contrôle là où il doit être.

Caractéristiques du déploiement :

  • Empreinte cloud native : un déploiement 100 % sur AWS et le statut de logiciel qualifié AWS offrent aux équipes d’architecture et de sécurité une base claire pour l’évaluation et l’approbation.

  • Déploiement régional et résidence des données : la plateforme est déployée dans des régions sécurisées en Amérique du Nord et en Europe, avec une infrastructure qui contribue à maintenir les données sensibles à l’intérieur des frontières que vous avez choisies — afin de répondre aux exigences liées au RGPD, à DORA, à NIS2 et aux attentes de souveraineté des pays de la région DACH.

  • Intégration de la messagerie : connectez-vous via un routage SMTP standard aux côtés de Microsoft 365, Google Workspace ou de vos passerelles de messagerie sécurisée existantes. Le déchiffrement des messages entrants s’appuie sur des règles de passerelle qui acheminent les messages chiffrés vers Echoworx.

  • Intégration de l’identité : alignez la plateforme sur vos fournisseurs d’identité via OpenID Connect et SAML, avec des intégrations directes à Microsoft Entra ID et Okta pour un accès gouverné des administrateurs et des destinataires.

  • Souveraineté des clés : avec Manage Your Own Key (MYOK), vous conservez la propriété de vos clés de chiffrement, avec l’appui du matériel AWS KMS validé FIPS 140-3. Vous créez, faites tourner et automatisez vos clés selon votre propre gouvernance.

  • Administration centralisée : gérez les certificats, les clés, les règles de distribution et les politiques depuis une console unique, intégrée à vos fournisseurs d’identité et alignée sur les politiques de l’entreprise avec moins d’effort.

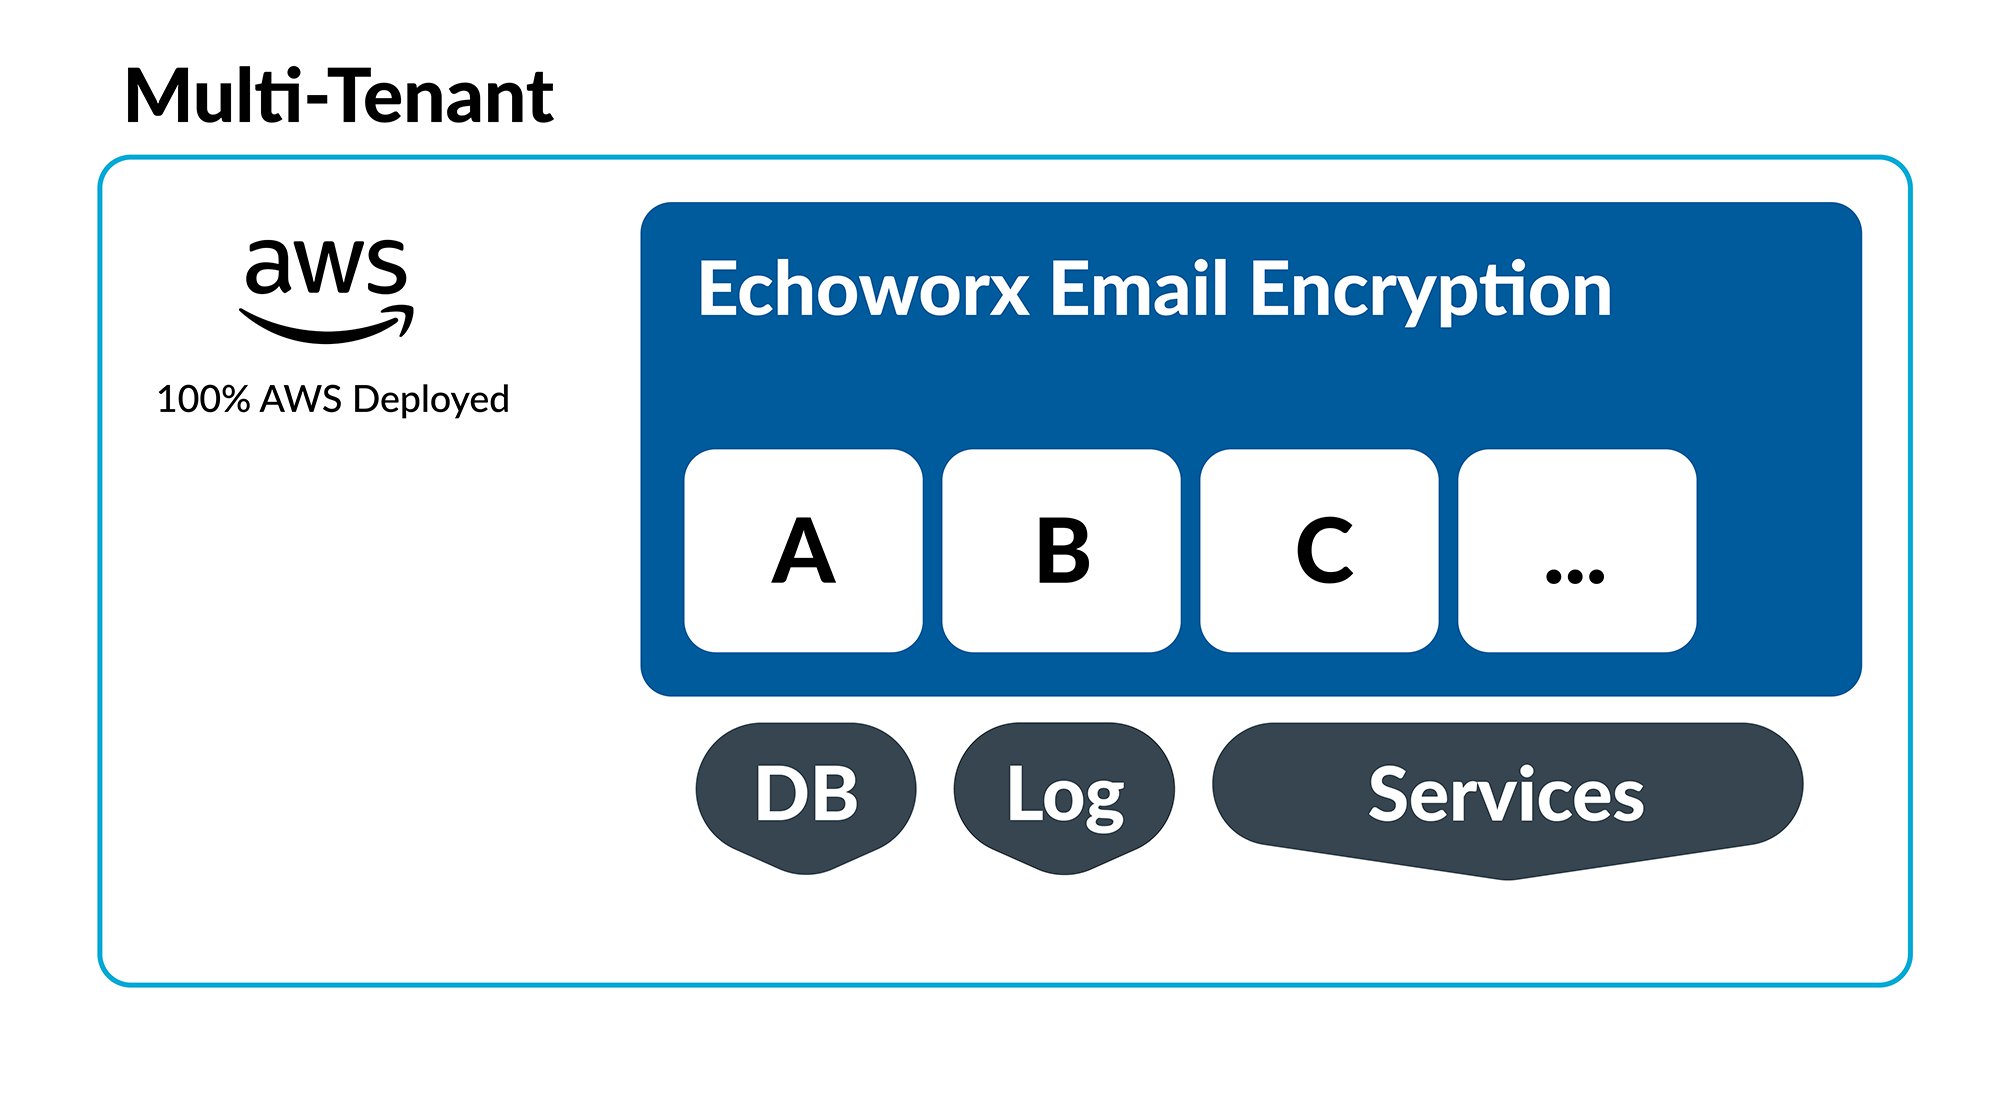
Infrastructure commune

  • Entièrement personnalisable à votre marque (logo, URL, OAuth)
  • Segmentation logique
  • Déploiement rapide (en quelques jours)
  • Entièrement géré
Diagram Echoworx Dedicated Instance Deployment Option

Partenaires

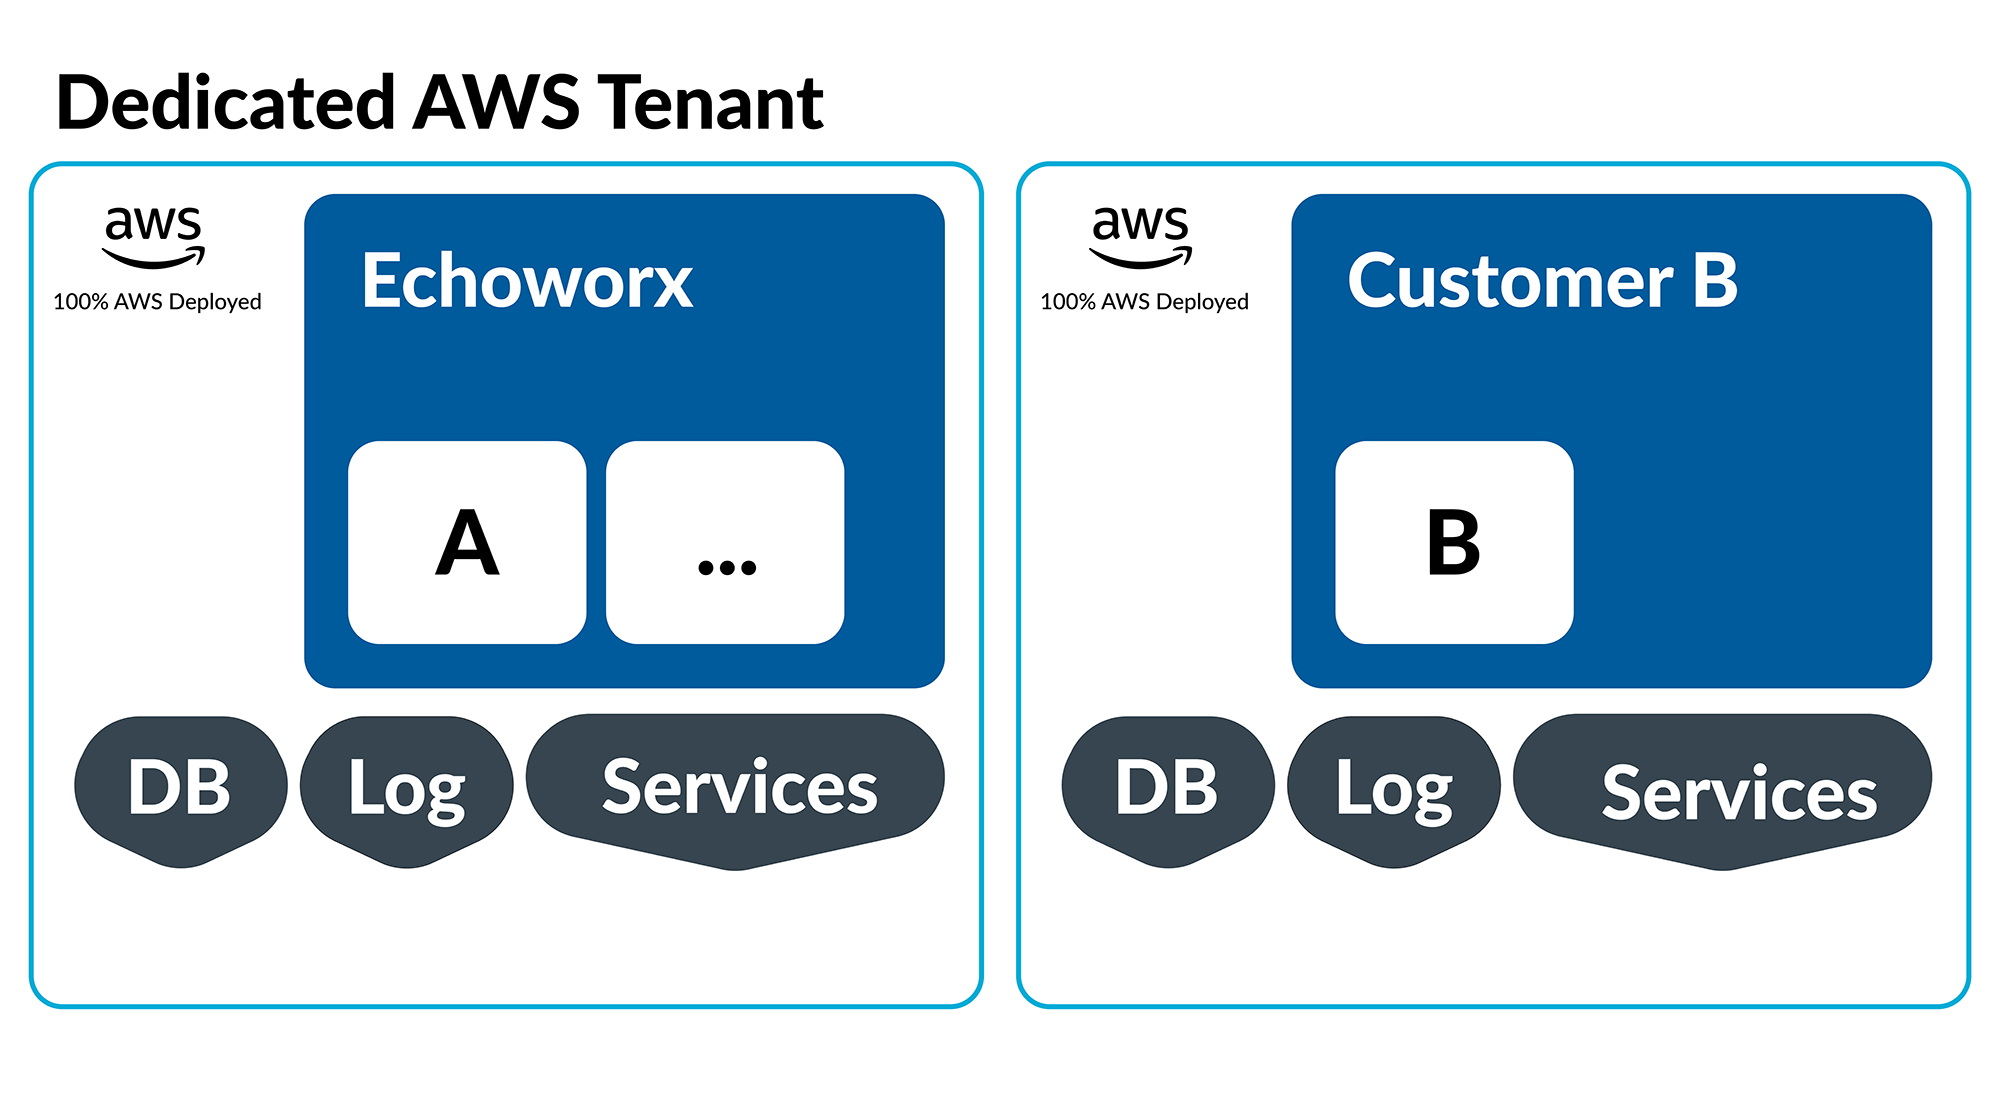
  • Espace de tables de base de données distinct et application dédiée au client
  • Entièrement géré, avec correctifs et mises à jour effectués en concertation avec le client
  • Calendrier de déploiement modéré (quelques semaines)
  • L’accès à l’API d’administration peut être pris en charge
Diagram of Echoworx's Deployment Options Dedicated AWS Tenant

Grande entreprise

  • Tenant AWS distinct avec infrastructure séparée
  • Instance de base de données dédiée et espace de tables distinct
  • Entièrement géré, avec correctifs et mises à jour effectués en concertation avec le client
  • Calendrier de déploiement plus long (4 semaines ou plus), selon les ressources disponibles
  • L’accès à l’API d’administration peut être pris en charge

Options de livraison et d’authentification

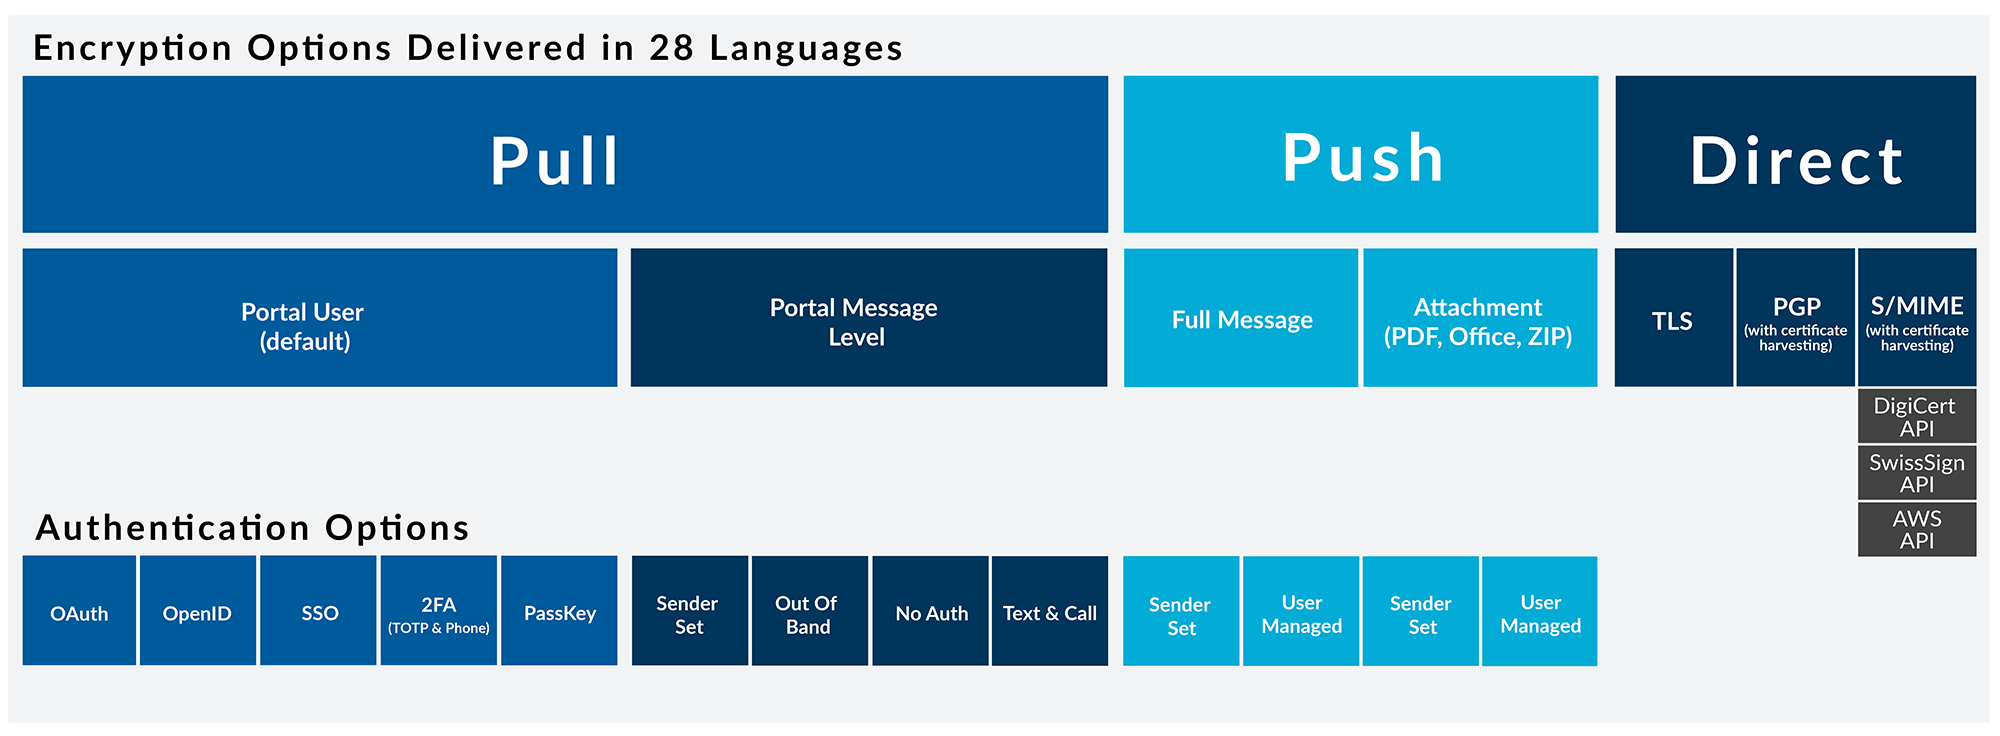
Une seule politique régit chaque parcours. Echoworx sélectionne la méthode de livraison qui correspond au contexte du destinataire, puis vérifie l’accès avec le facteur approprié — sans compromettre le contrôle ni l’expérience du destinataire.

Graphic illustrating Echoworx's encryption delivery options

Méthodes de livraison :

  • TLS avec repli intelligent :

    La validité de la connexion est vérifiée à la volée. Si un domaine n’est pas admissible, la plateforme bascule automatiquement vers le portail Web ou vers un document chiffré, afin que la livraison n’échoue jamais et que les données ne soient jamais exposées.

  • Portail Web sécurisé :

    Un environnement contrôlé et traçable pour les destinataires ne disposant pas d’une infrastructure de certificats, avec un accès personnalisé à votre marque, localisé et protégé par un chiffrement au repos.

  • Documents chiffrés :

    Une protection de bout en bout pour l’intégralité du message ou pour certaines pièces jointes, grâce aux technologies Secure PDF, Office et ZIP, livrés directement dans la boîte de réception avec un accès hors ligne.

  • Chiffrement par certificat (S/MIME et PGP) :

    Pour les échanges réglementés et structurés, avec gestion automatisée des clés, récupération des certificats via LDAP, téléversement par les destinataires, et intégration avec DigiCert, SwissSign et votre AWS Private CA interne.

Options d’authentification :

  • Identité fédérée :

    OpenID Connect et OAuth permettent aux destinataires de réutiliser des identifiants de confiance provenant de fournisseurs majeurs.

  • SSO d’entreprise :

    Les services Web SSO prennent en charge la connexion automatique gouvernée via votre portail existant, avec intégration à Microsoft Entra ID et Okta.

  • Clés d’accès :

    Les passkeys biométriques ou basées sur un code PIN éliminent entièrement les secrets partagés pour les destinataires pris en charge.

  • Vérification par SMS et appel téléphonique :

    Un code à usage unique est envoyé sur l’appareil mobile du destinataire pour une authentification renforcée, rapide et sécurisée.

  • Vérification par appel vocal pour l’authentification en deux étapes :

    Lorsqu’un destinataire vit en zone rurale, a des besoins en matière d’accessibilité ou ne peut tout simplement pas recevoir de SMS, Echoworx fournit l’étape de vérification par appel vocal. Ce mécanisme de repli inclusif rétablit l’accès lorsque le SMS n’est pas disponible, réduisant ainsi les délais d’authentification et les plaintes des destinataires.

Modernisez la communication sécurisée avec la même rigueur.

Ne laissez pas la communication externe sécurisée prendre du retard sur l’infrastructure qu’elle protège. À mesure que vous migrez vers le cloud, simplifiez votre architecture hybride et consolidez les contrôles des communications externes, regroupez le chiffrement, les politiques, l’identité et la distribution au sein d’un modèle de gouvernance unique. Echoworx offre à vos architectes une couche native cloud conçue pour suivre le rythme de votre stratégie de modernisation.

Parlez aux ventes entreprises.

Programmes d'assurance sécurité et de certification